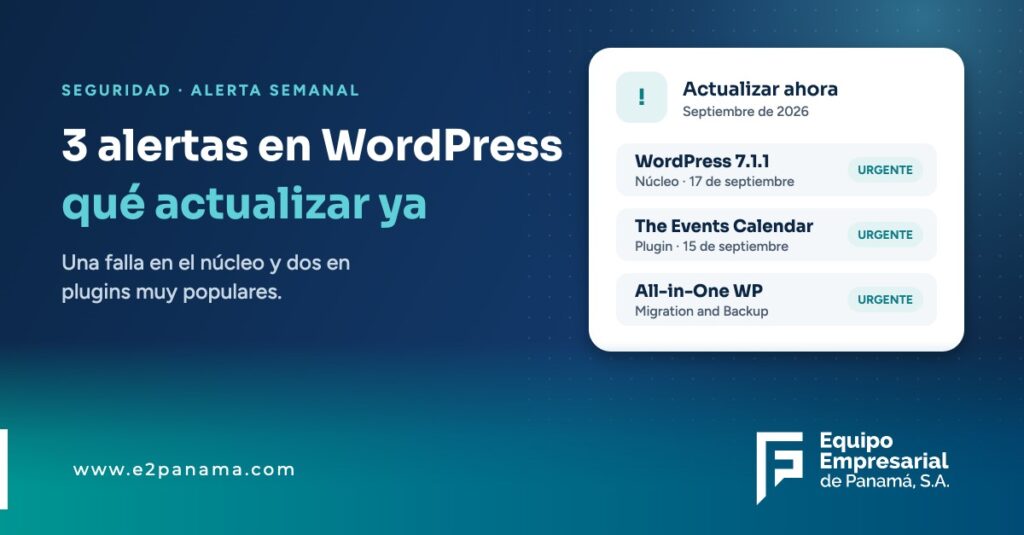
Si tu sitio web corre sobre WordPress, estas alertas de seguridad te interesan especialmente. Entre el 15 y el 17 de septiembre se revelaron tres vulnerabilidades de seguridad distintas, una en el núcleo de WordPress y dos en plugins usados por millones de sitios que en conjunto dejaron expuestos a cientos de miles de sitios web en todo el mundo. En E2 llevamos más de 15 años administrando y protegiendo sitios WordPress, y semanas como esta son exactamente la razón por la que insistimos tanto en el mantenimiento constante.
Te contamos qué pasó, por qué importa y qué deberías revisar hoy mismo.
Qué pasó: las 3 alertas de seguridad de la semana
WordPress 7.1.1 (17 de septiembre). El equipo central de WordPress lanzó una actualización de seguridad que corrige 11 vulnerabilidades en el núcleo del sistema, entre ellas fallas de tipo XSS almacenado que podían ser explotadas por visitantes sin necesidad de iniciar sesión, y un problema de path traversal en el sistema de plantillas. Es una actualización que WordPress mismo califica como urgente.
The Events Calendar (15 de septiembre). Se descubrieron dos fallas críticas (con la puntuación máxima de gravedad, CVSS 9.8) en este popular plugin de gestión de eventos, usado en más de 600,000 sitios activos. Ambas permitían a un atacante tomar control del sitio sin necesidad de credenciales: una a través de comentarios manipulados en páginas de eventos, y otra explotando el sistema de widgets para restablecer contraseñas de administrador. El desarrollador, StellarWP, ya liberó el parche correspondiente.
All-in-One WP Migration and Backup. Este plugin de respaldos, con más de 5 millones de instalaciones activas, resultó vulnerable a una inyección SQL que permite a un atacante manipular la base de datos del sitio de forma remota. Lo más preocupante: se estima que alrededor del 60% de los sitios que lo usan todavía no han aplicado el parche.
Por qué esto importa (aunque no seas «técnico»)
No hace falta entender de programación para entender el riesgo: en los tres casos, un atacante podía tomar el control de un sitio sin necesidad de conocer una contraseña. Eso significa poder instalar código malicioso, robar datos de clientes, redirigir visitantes a sitios fraudulentos, o simplemente dejar tu sitio fuera de servicio. Y como estos plugins son extremadamente populares, no se trata de ataques dirigidos a un sitio en particular: son escaneos automatizados que recorren internet buscando sitios sin actualizar.
Cómo saber si tu sitio está expuesto
- Revisa qué versión de WordPress tiene instalada tu sitio (Escritorio → Actualizaciones) y confirma que sea la 7.1.1 o superior.
- Verifica si usas The Events Calendar o All-in-One WP Migration and Backup, y en qué versión están.
- Confirma si tu sitio tiene activadas las actualizaciones automáticas o si dependen de que alguien las instale manualmente.
Si no tienes claro cómo revisar esto, es una señal de que tu sitio probablemente no tiene a nadie vigilándolo activamente, y eso es justo el tipo de situación que los atacantes buscan.
Mantenimiento preventivo: lo mínimo que todo sitio necesita
- Actualizaciones automáticas (o gestionadas) del núcleo, los plugins y el tema.
- Auditoría periódica de qué plugins tienes instalados: si no los usas, elimínalos.
- Respaldos verificados, no solo programados. Un respaldo que nunca se ha probado no es un respaldo confiable.
- Monitoreo de accesos administrativos y de actividad sospechosa.
Por eso, invertir en seguridad web en Panamá es clave para proteger tu negocio.
Qué hacer cuando salen nuevas alertas de seguridad
Las alertas de seguridad en WordPress se publican casi todas las semanas. No todas afectan a tu sitio, pero conviene tener un proceso claro para no depender de la suerte:
- Revisa qué tienes instalado. Mantén una lista de los plugins y temas activos, con su versión. Así sabrás en minutos si una alerta te afecta.
- Prioriza por gravedad. Las fallas críticas o que no requieren iniciar sesión deben corregirse el mismo día; las de menor riesgo pueden esperar a la ventana de mantenimiento.
- Haz una copia de seguridad antes de actualizar. Si algo falla, podrás volver atrás sin perder información.
- Elimina lo que no usas. Un plugin desactivado sigue siendo código vulnerable dentro de tu servidor.
Para seguir las alertas de seguridad de primera mano, puedes consultar el blog oficial de WordPress.org, donde el equipo central anuncia cada versión de seguridad del núcleo.
Si prefieres no estar pendiente de cada aviso, un plan de seguridad WordPress se encarga de vigilar estas alertas de seguridad por ti, aplicar los parches a tiempo y avisarte solo cuando haya algo que decidir.
Cómo te ayudamos en E2
En E2 esto es exactamente lo que hacemos todos los días para nuestros clientes: mientras esta noticia daba la vuelta al mundo, los sitios bajo nuestros planes de protección ya estaban actualizados y respaldados. Tenemos un plan para cada etapa de tu negocio, desde WP Bronze (ideal si tienes un sitio personal o estás comenzando) hasta WP Silver y WP Gold, con firewall, escaneo diario de malware, reparación de hackeos y soporte prioritario para negocios que no pueden permitirse ni un minuto de inactividad.
Si después de leer esto no estás seguro de si tu sitio está protegido, ese es justo el momento de preguntarnos. Escríbenos a soporte@e2panama.com, llámanos al +507 6245-1680 o visita www.e2panama.com y te ayudamos a elegir el plan adecuado para tu sitio.